パスキーとは?仕組みとメリット、SMS認証・FIDO2との違いをわかりやすく解説
パスキーとは、パスワードを入力する代わりに、スマートフォンやPCの生体認証・PINでログインする認証方式です。利用者は文字列を覚える必要がなく、サイト側もログイン用の秘密を預からずに済みます。
この記事の要点は次の3つです。
- 利用者にとって: 顔や指紋でログインでき、パスワードを覚える必要がなくなります
- 企業にとって: フィッシングに強く、ログイン成功率が上がり、SMS認証の費用を減らせる余地があります
- 注意点: 端末を失ったときの復旧と、パスワードやSMSをどこまで残すかの設計が欠かせません
国内では2026年4月にLINEヤフーがYahoo! JAPAN IDのパスキー一本化を発表し、金融分野では証券会社・銀行・保険会社の監督指針にパスキーが例示されました。この記事では、パスキーの仕組みから企業が押さえるべき動きまで順に解説します。
パスキーとは
パスキーは、FIDO Alliance(=パスワードに頼らない認証の標準化を進める業界団体)の標準に基づく認証情報です。FIDO Allianceの定義では、スマートフォン、PC、セキュリティキーに保存でき、端末のロックを解除するのと同じ手順でサインインできるものとされています。
パスワードとの最大の違いは、ログインのための秘密をサイトに送らないことです。パスワードは利用者とサイトが同じ文字列を持ち合い、ログインのたびに送ります。だから、偽サイトに入力すれば盗まれますし、サイトから漏えいすれば別のサイトで悪用されます。
パスキーは2つで1組の鍵を使います。片方の秘密鍵は利用者の端末やパスワードマネージャーが持ち、もう片方の公開鍵をサイトが持ちます。サイトが持つのは公開鍵だけなので、仮に漏えいしても、それだけではログインできません。
パスキーの仕組み
パスキーの動きは「登録」と「ログイン」の2段階に分かれます。
登録するとき
- 利用者が端末の生体認証やPINで本人確認をします
- 端末がそのサイト専用の鍵のペアを作ります
- 公開鍵をサイトに登録し、秘密鍵は端末やパスワードマネージャーに保管します
ログインするとき
- サイトが「チャレンジ」(=毎回変わる確認用のデータ)を送ります
- 利用者が生体認証やPINで端末の鍵を使えるようにします
- 端末が秘密鍵でチャレンジに署名して返します
- サイトが公開鍵で署名を確かめ、ログインを許可します
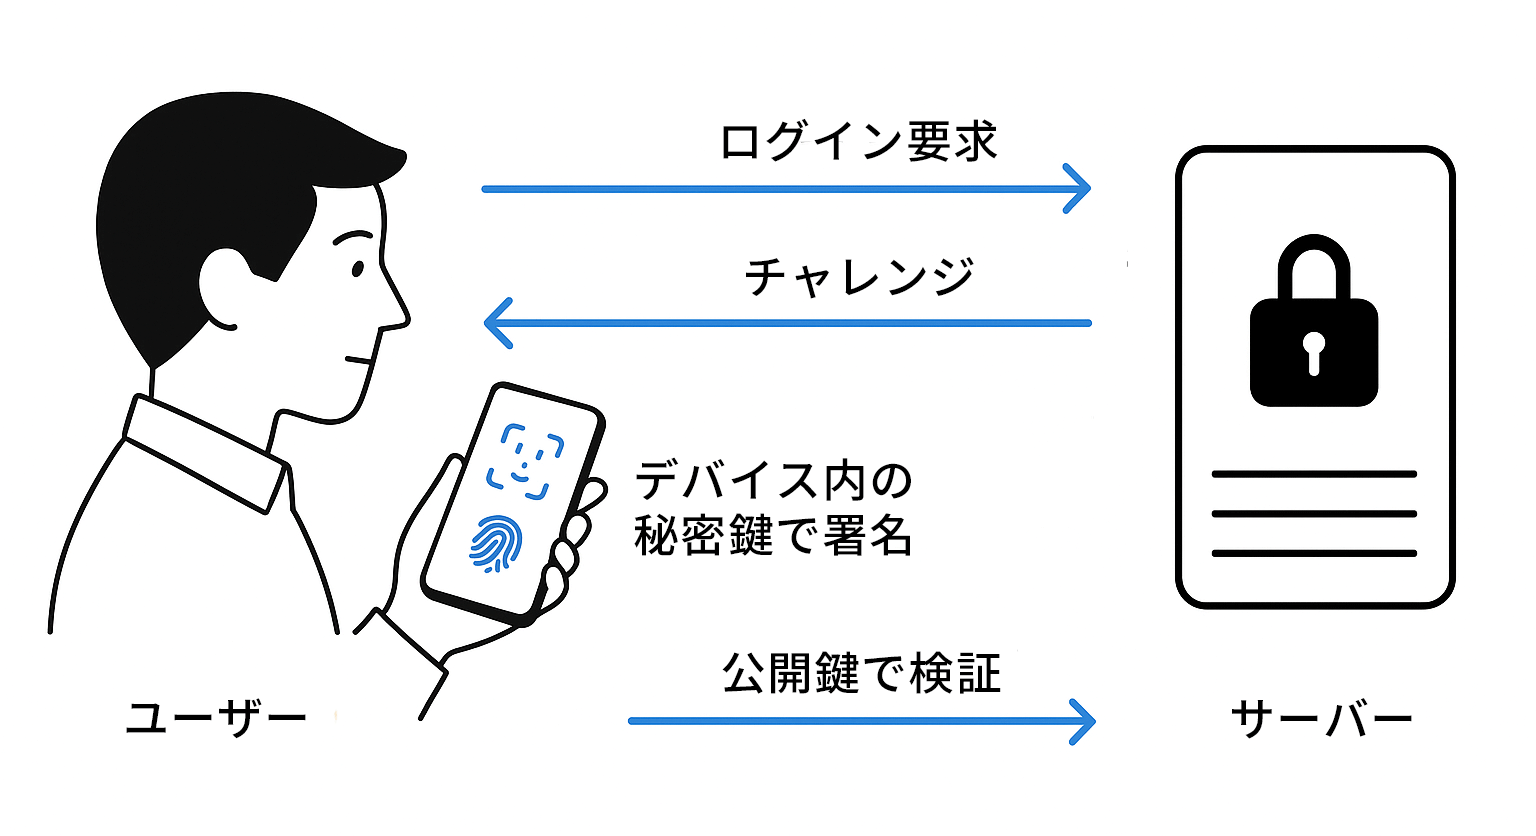
パスキー認証の流れ
顔や指紋のデータがサイトに送られることはありません。生体認証は端末の中で完結し、サイトが受け取るのは署名の結果だけです。
フィッシングに強い理由
パスキーは、作成したサイトのドメインに結びついています。正規サイトで作ったパスキーは、見た目がそっくりの偽サイトでは使えません。
SMS認証の場合、利用者が偽サイトに認証コードを入力すれば、攻撃者はそのコードをすぐ正規サイトに転送できます。政府の総合対策2.0も、送金時のSMS認証コードをリアルタイムに盗む手口に触れています。パスキーでは、利用者がURLを見間違えても端末が偽サイトに反応しないため、この手口が成り立ちにくくなります。
同期パスキーとデバイス固定パスキー
パスキーは、保存のしかたで2種類に分かれます。
| 項目 | 同期パスキー | デバイス固定パスキー |
|---|---|---|
| 保存場所 | iCloudキーチェーンやGoogleパスワードマネージャーなど | 1台の端末やセキュリティキーの中 |
| 複数端末での利用 | 同じアカウントの端末で使える | その端末やセキュリティキーでのみ使える |
| 端末を失ったとき | 別の端末や復旧手段で回復できる | 回復できない。別の認証手段が必要 |
| 向いている用途 | 一般消費者向けのサービス | 高い保証が求められる業務 |
BtoCのサービスで主に使われるのは同期パスキーです。機種変更をしても使い続けられるため、利用者の負担が小さいからです。
米国標準技術研究所のNIST SP 800-63B-4(2025年7月確定)は、同期できる認証器を条件付きでAAL2(=多要素認証が求められる保証レベル)に認めています。一方、より厳しいAAL3では認めていません。
FIDO2・WebAuthnとの違い
名前が似ていて混同しやすいので、関係を整理します。
| 用語 | 位置づけ |
|---|---|
| FIDO | FIDO Allianceが定めた認証標準の総称 |
| FIDO2 | ブラウザやアプリからパスワードなしで認証するための規格群 |
| WebAuthn | FIDO2の中核で、Webサイトとブラウザの間の手順を定めたW3Cの標準。Level 3が2026年8月に勧告 |
| パスキー | これらの標準に基づく認証情報の呼び名 |
つまり、FIDO2やWebAuthnは規格の名前で、パスキーは利用者に見える「鍵そのもの」の呼び名です。パスキーと別の技術があるわけではありません。
従来のFIDO認証は1台の端末に鍵を固定する使い方が中心で、端末を失うと登録し直す必要がありました。2022年5月、Apple・Google・Microsoftの3社は、複数の端末で再登録なしに使える仕組みと、近くの端末を使ってサインインする仕組みの対応拡大を表明しました。発表文でも、この認証情報は「パスキー」と呼ばれることがあると紹介されています。
規格の詳しい違いはFIDO2とは?仕組みやFIDOやパスキーとの違いで解説しています。
パスワード・SMS認証との比較
| 項目 | パスワード | SMS認証 | パスキー |
|---|---|---|---|
| 利用者の操作 | 文字列を覚えて入力 | 届いたコードを入力 | 生体認証やPIN |
| 偽サイトへの強さ | 弱い | コードを転送されると破られる | ドメインが違えば使えない |
| サイトからの漏えい | 悪用される恐れがある | 認証コード自体は使い捨て | 公開鍵だけでは悪用できない |
| 送信費用 | なし | 通数に応じて発生 | なし |
| 利用の条件 | ほぼなし | SMSを受け取れる電話番号 | 対応する端末とOS |
NIST SP 800-63B-4は、ワンタイムパスワードの類をフィッシング耐性のある認証とは見なしていません。SMS認証を使っていても、フィッシング対策としては十分ではないということです。
企業にとってのメリット
パスキーの効果は、大きく次の3つに分かれます。
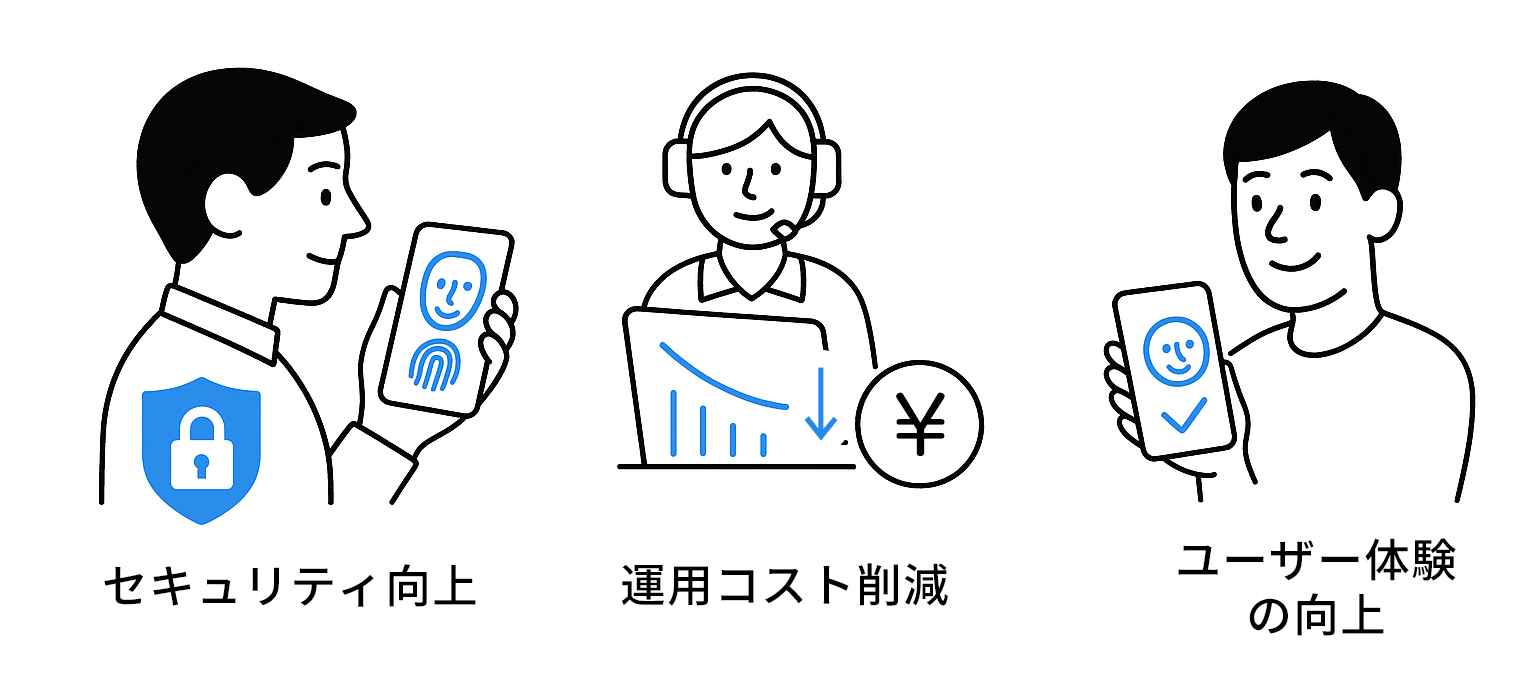
パスキー導入で期待できる3つの効果
不正ログインを減らせる
FIDO AllianceのPasskey Index 2026によると、フィッシングを測定している参加企業8社のすべてが、導入後に成功する攻撃が減ったと報告しています。
メルカリは、2025年5月の発表で、パスキーについてはフィッシングによる不正利用が確認されていないと説明しています。
ログインの成功率と速度が上がる
| 出典 | パスキー | 比較対象 |
|---|---|---|
| Passkey Index 2026(回答した12社の平均) | 成功率93% | パスワードと従来型の多要素認証 78% |
| メルカリ | 成功率82.5%、平均4.4秒 | SMS認証 67.7%、平均17秒 |
| Google(2023年) | 成功率63.8%、平均14.9秒 | パスワード 13.8%、平均30.4秒 |
調査の時期や比較対象が違うため、数字同士を横に比べることはできません。ただ、どの調査でもパスキーが上回っています。Passkey Index 2026では、速度はパスキーなしの場合の2.8倍でした。
ログインの失敗は、問い合わせや離脱に直結します。ログインのしやすさは、セキュリティ担当だけでなく事業側にも関わる指標です。
認証にかかる費用を減らせる
SMS認証は、送るたびに費用がかかります。Passkey Index 2026では、削減額のデータを提供した参加企業のすべてが、SMS認証の費用が下がったと報告しました。
問い合わせ対応にも効果があります。Passkey Index 2025では、サインインに関するヘルプデスクの件数が最大81%減ったと報告されています。
パスキーのデメリットと注意点
パスキーにも弱点はあります。多くは暗号の問題ではなく、運用の設計に関わるものです。
- 端末を失ったときの復旧: 回復の手段がメールやSMSだけだと、そこが狙われます
- パスワードの残し方: パスワードでもログインできる限り、攻撃者はそちらを使えます
- 同期先のアカウント: AppleやGoogleのアカウントが乗っ取られると影響を受ける恐れがあります
- 利用環境: 古い端末やOSでは使えません
それぞれの対策はパスキーのデメリットとは?危険性と企業の対策にまとめました。
国内外の導入状況
FIDO Allianceは、世界で使われているパスキーを推計70億としています(2026年10月)。半年前の推計は50億でした。
国内の主な動きは次のとおりです。
- LINEヤフー: 2026年4月にYahoo! JAPAN IDのパスキー一本化を発表。第1段階として2027年春頃までにパスワードのみのログインを終える予定で、ログインユーザーの約60%がパスキーを設定済みです
- メルカリ: 2025年5月に登録者が1,000万人を突破
- NTTドコモ: dアカウントの認証の50%以上がパスキー(2025年5月時点)
- KDDI: FIDOの利用者が1,360万人超(2025年5月時点)
各社のログイン画面は海外&日本のパスキー導入事例39社まとめで紹介しています。
日本の制度の動き
パスキーは、政府の方針から金融分野のルールへと具体化してきました。
| 時期 | 動き |
|---|---|
| 2024年3月 | 警察庁のキャッシュレス検討会の報告書が、パスキーの普及促進を掲げる |
| 2024年6月 | 国民を詐欺から守るための総合対策に、パスキーの普及促進を明記 |
| 2025年10月 | 日本証券業協会のガイドラインを施行。ログインや出金などの重要な操作で、フィッシングに耐性のある多要素認証の実装と必須化を求める。例としてパスキーを記載 |
| 2025年10月 | 金融商品取引業者等向けの監督指針を改正 |
| 2026年2月 | 銀行向けなどの監督指針を改正 |
| 2026年3月 | クレジットカードのEMV 3-Dセキュア導入ガイドが、カード会員向けログインでパスキーなどの導入も含めた検討を求める |
| 2026年7月 | 保険会社向けの監督指針を改正 |
金融庁は、対象をパスキーだけに限定する趣旨ではないと説明しています。PKI(=公開鍵基盤)を使う認証なども例に挙がっています。
よくある質問
Q. 指紋や顔のデータはサイトに保存されますか?
保存されません。生体認証は端末の中で行われ、サイトに届くのは署名の結果だけです。
Q. スマートフォンをなくしたらログインできなくなりますか?
同期パスキーなら、同じアカウントの別の端末や復旧手段で回復できます。すべての手段を失った場合は、各サービスが用意する本人確認の手順で再登録します。
Q. パスキーがあれば2段階認証は不要ですか?
パスキーは、端末の所持と生体認証やPINによる本人確認を1回の操作で行います。そのため、パスキーだけでログインできるサービスもあります。ただし、送金などの重要な操作で確認を重ねるかどうかはサービスの設計によります。
Q. パスワードマネージャーとの違いは何ですか?
パスワードマネージャーは、パスワードという文字列を安全に保管して入力を助ける道具です。パスキーは文字列そのものをなくす認証方式です。多くのパスワードマネージャーはパスキーの保管にも対応しています。
まとめ
パスキーは、パスワードの代わりに端末で本人確認をする認証方式です。ドメインに結びついた鍵を使うのでフィッシングに強く、ログインの成功率も高くなります。国内でも大手サービスの一本化や金融分野の監督指針の改正が進み、検討すること自体は特別ではなくなりました。
一方で、効果を左右するのは導入後の設計です。パスワードやSMSをどう減らすか、端末を失った人をどう救うかを先に決める必要があります。手順はパスキー導入の進め方で解説しています。
Capyは、FIDO規格に準拠したパスキー認証を提供しています。導入サービスの対象ユーザー数は2026年6月時点で478万人を超えました。自社サービスへの導入を検討している方は、お問い合わせください。